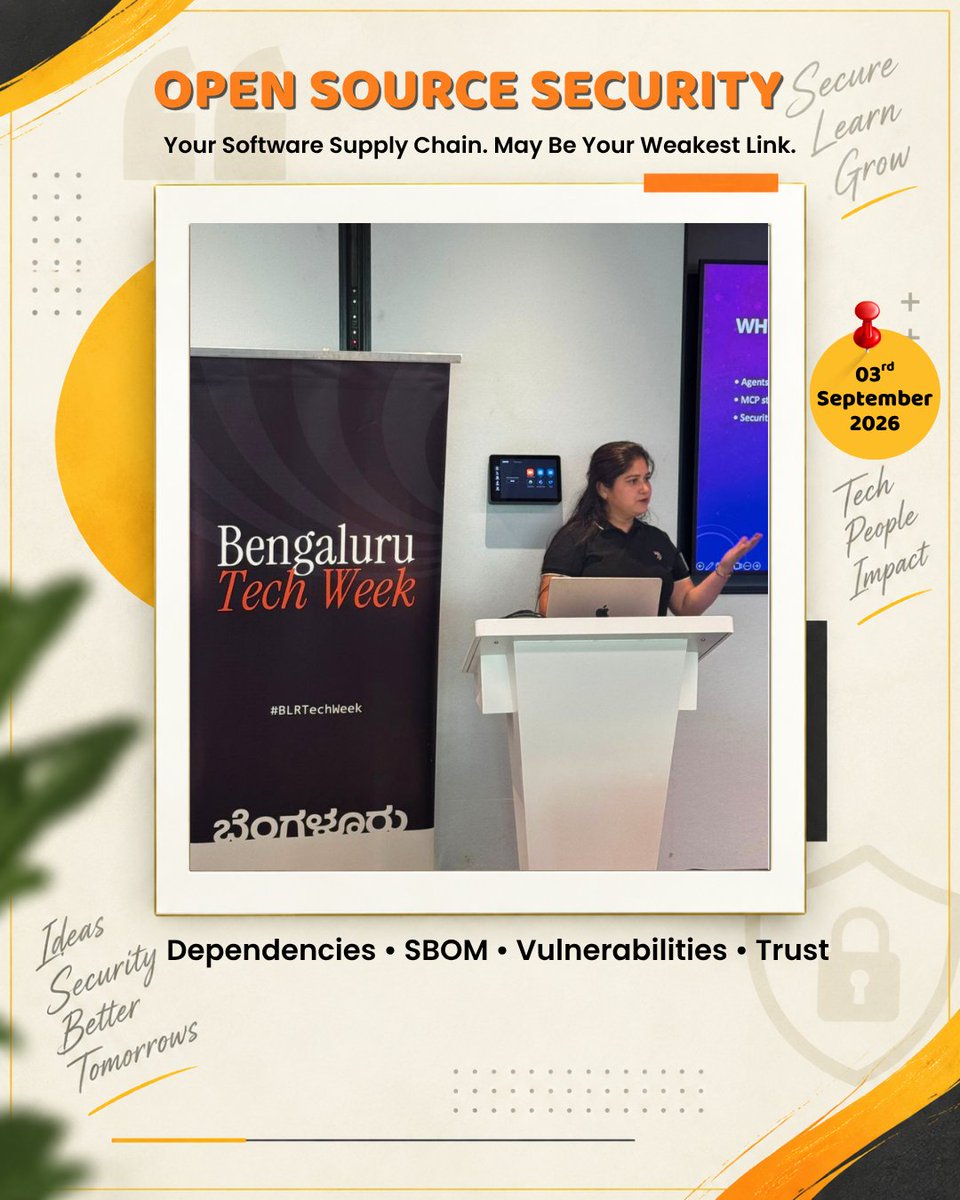
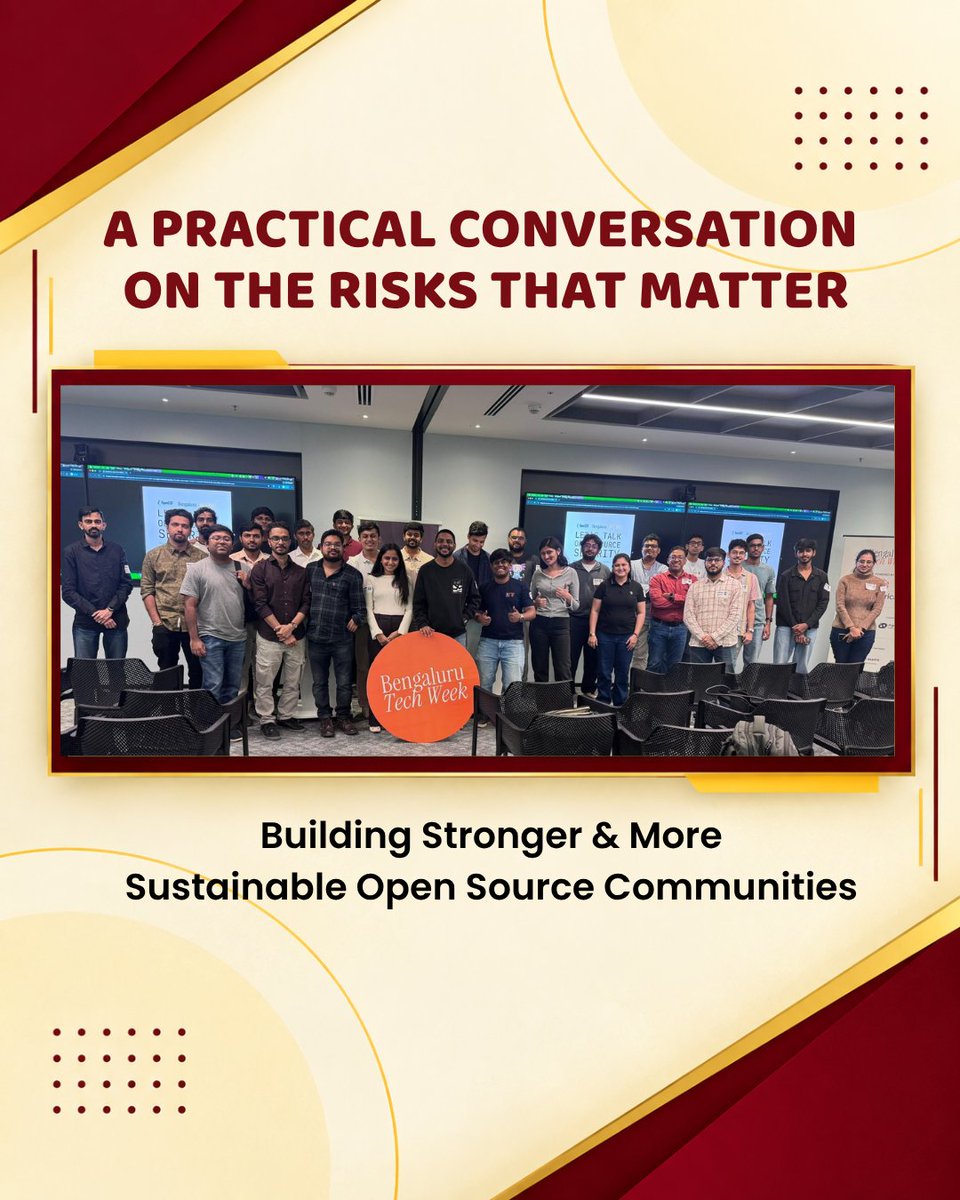
Open Source Security is no longer just a developer concern — it’s an organisational security priority.
From software supply-chain risks and vulnerable dependencies to SBOMs, dependency visibility, secure development, and responsible vulnerability disclosure, building secure…